Une PME française sur deux a subi une cyberattaque en 2024, et dans 74% des cas, une formation adaptée du personnel aurait suffi à l'éviter. Le réflexe naturel d'un dirigeant est d'investir dans un antivirus ou un pare-feu. Mais la faille la plus courante reste celle qui se trouve derrière l'écran : un clic trop rapide, un mot de passe partagé, une pièce jointe ouverte sans vérification. Former vos équipes sans les paralyser par la peur est devenu un levier de survie pour l'entreprise.
Pourquoi la formation cybersécurité est devenue un investissement rentable pour une PME
Le coût moyen d'une cyberattaque pour une PME se situe entre 20 000 et 50 000 euros, et peut grimper jusqu'à 300 000 euros dans les cas les plus graves. À côté de cela, une session de sensibilisation de quelques heures coûte quelques centaines d'euros. L'équation économique est vite posée. Mais au-delà du chiffre, c'est la pérennité de l'activité qui est en jeu : 60% des petites entreprises qui subissent une attaque grave cessent leur activité dans les six mois suivants.
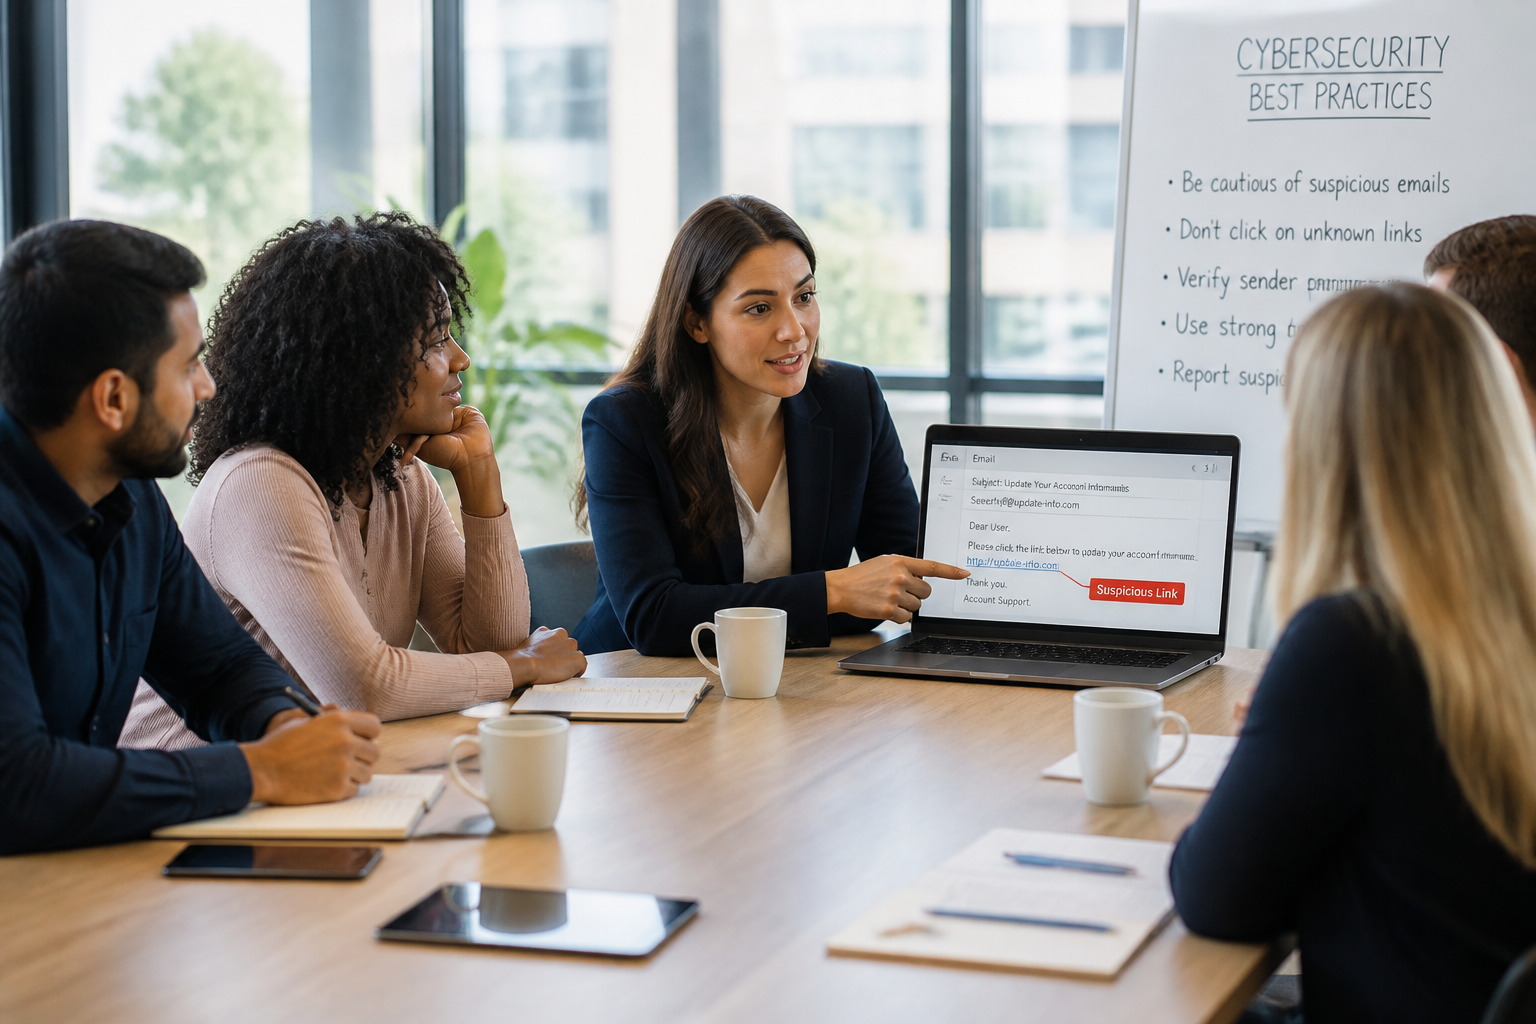
Le facteur humain est impliqué dans plus de 85% des incidents de sécurité informatique. Un employé qui clique sur un lien de phishing, qui utilise le même mot de passe pour son compte professionnel et son compte personnel, ou qui branche une clé USB trouvée dans le parking, expose l'ensemble du système. Les entreprises qui forment leurs équipes détectent et répondent 50% plus efficacement aux menaces. La formation ne supprime pas le risque, mais elle réduit considérablement la probabilité qu'une simple erreur se transforme en catastrophe.
Comment construire un programme de sensibilisation qui ne fait pas fuir vos équipes
L'erreur la plus fréquente est de vouloir tout traiter en une seule session, avec un discours alarmiste. Le résultat est contre-productif : les collaborateurs se sentent incapables et finissent par ignorer les consignes. Une approche progressive, adaptée aux métiers et aux rythmes de chacun, fonctionne bien mieux.
Évaluer le niveau de risque réel de votre entreprise
Avant de lancer une formation, il faut savoir où se situent les vulnérabilités. Un audit rapide peut être mené en interne : quels sont les accès aux données sensibles ? Qui manipule les fichiers clients ? Qui reçoit des factures par email ? Cette première cartographie permet de prioriser les actions. Une PME de service B2B n'aura pas les mêmes failles qu'un commerce de détail ou qu'un cabinet de conseil.
Choisir le bon format : présentiel, e-learning ou mixte
Le choix du format dépend de la taille de l'équipe et du temps disponible. Voici un tableau comparatif des options les plus courantes :
| Format | Durée moyenne | Avantages | Inconvénients |
|---|---|---|---|
| Atelier présentiel | 2 à 3 heures | Échanges directs, cas concrets, questions-réponses | Nécessite de réunir toute l'équipe en même temps |
| E-learning (MOOC, modules en ligne) | 30 à 60 minutes par module | Flexible, accessible à tout moment, suivi individuel | Moins d'interaction, risque de décrochage |
| Simulation de phishing | Quelques minutes par test | Entraînement pratique, mesure immédiate des progrès | Peut être perçu comme un piège si mal présenté |
| Atelier mixte (présentiel + modules en ligne) | Variable | Combine théorie et pratique, s'adapte aux agendas | Nécessite une coordination plus poussée |
L'idéal pour une PME de 10 à 50 personnes est de commencer par un atelier présentiel d'1h30, suivi de modules e-learning de 15 minutes par mois. La fréquence recommandée est de trois sujets par trimestre, pour ne pas saturer les équipes tout en maintenant la vigilance.
Adapter le contenu aux métiers, pas à un public générique
Un commercial qui envoie des devis par email n'a pas les mêmes risques qu'un comptable qui gère les virements. Une formation efficace traite des situations concrètes que chaque collaborateur rencontre dans son quotidien. Par exemple :
- Pour les équipes commerciales : comment repérer un faux bon de commande ou une demande de modification de coordonnées bancaires par email.
- Pour les services administratifs : comment vérifier l'authenticité d'une facture ou d'un justificatif avant de le traiter.
- Pour les dirigeants : comment sécuriser l'accès aux comptes bancaires et aux données sensibles, et comment réagir en cas d'attaque.
Cette personnalisation évite le sentiment que la formation ne sert à rien. Elle répond à des questions que les collaborateurs se posent vraiment.
Les erreurs à éviter absolument dans votre démarche de sensibilisation
Certaines pratiques, pourtant bien intentionnées, peuvent ruiner les efforts de formation. En voici trois qui reviennent souvent.
Ne pas impliquer la direction
Si le dirigeant ne participe pas à la formation, le message envoyé est clair : la cybersécurité est une contrainte pour les autres, pas une priorité partagée. Les équipes le perçoivent immédiatement et l'engagement retombe. La direction doit montrer l'exemple : utiliser des mots de passe forts, ne pas partager ses identifiants, signaler les tentatives de phishing.
Faire une formation unique, sans suivi
Une session annuelle de trois heures ne suffit pas. Les menaces évoluent, les outils aussi. Un programme efficace prévoit des rappels réguliers : un email mensuel avec un cas concret, une simulation de phishing tous les trimestres, une mise à jour des bonnes pratiques après un incident. L'objectif est d'ancrer les réflexes, pas de cocher une case.
Utiliser un ton alarmiste ou culpabilisant
Dire à vos équipes qu'elles sont le maillon faible de la sécurité est contre-productif. La peur paralyse, elle n'éduque pas. Une approche positive, qui valorise les bons comportements et qui explique pourquoi telle ou telle pratique protège l'entreprise, obtient de bien meilleurs résultats. Le but est de transformer chaque collaborateur en acteur de la sécurité, pas en suspect potentiel.
Quels outils et ressources concrètes pour former vos équipes sans vous ruiner
Il existe des solutions accessibles aux petites structures, sans avoir à embaucher un expert en cybersécurité à plein temps.
Les formations gratuites ou à faible coût
France Num, le portail gouvernemental dédié à la transformation numérique des TPE et PME, propose une sélection de formations en ligne, de webinaires et d'accompagnements-actions. Ces ressources couvrent les bases : identifier les fraudes, comprendre les rançongiciels, réagir en cas d'attaque. Le format est court, souvent une heure, ce qui permet d'intégrer la formation dans une matinée de travail.
Des organismes comme l'ANSSI publient également des guides pratiques et des fiches réflexes, téléchargeables gratuitement. Ces supports peuvent servir de base pour un atelier interne.
Les simulations de phishing
De nombreux outils en ligne permettent d'envoyer des faux emails de phishing à vos équipes et de mesurer leur taux de clic. L'objectif n'est pas de piéger les collaborateurs, mais de leur apprendre à repérer les signaux d'alerte : une adresse email suspecte, une faute d'orthographe, une demande urgente de connexion. Après chaque simulation, un débriefing collectif est indispensable pour expliquer ce qu'il fallait regarder.
Les entreprises formées détectent et répondent 50% plus efficacement aux menaces que celles qui ne le sont pas. La différence ne tient pas à un outil plus performant, mais à la capacité des équipes à identifier un comportement suspect avant qu'il ne cause des dégâts.
Désigner un référent cybersécurité interne
Dans une PME, il n'est pas nécessaire d'avoir un responsable sécurité dédié. Mais désigner une personne de confiance, formée un peu plus en profondeur, permet d'avoir un point de contact pour les questions du quotidien. Ce référent peut être un membre de l'équipe informatique, un responsable administratif ou même un commercial motivé. Son rôle : relayer les bonnes pratiques, signaler les incidents mineurs, organiser les rappels trimestriels.
Comment mesurer l'efficacité de votre formation sans vous perdre dans des tableaux de bord
Le retour sur investissement d'une formation cybersécurité ne se mesure pas uniquement en euros. Voici trois indicateurs simples à suivre :
- Taux de participation aux sessions : si moins de 80% de l'effectif suit la formation, le problème n'est pas le contenu mais l'organisation ou l'adhésion.
- Réduction du nombre d'incidents signalés : une baisse des clics sur des liens suspects ou des signalements de phishing est un signe direct de progrès.
- Évolution des comportements déclarés : un questionnaire anonyme avant et après la formation peut révéler si les pratiques ont changé (utilisation d'un gestionnaire de mots de passe, vérification des expéditeurs, etc.).
L'important n'est pas d'atteindre zéro incident, mais de réduire la gravité et la fréquence de ceux qui surviennent. Une équipe qui signale spontanément un email suspect est déjà une victoire.
Former maintenant ou payer plus tard : la décision qui vous appartient
Les chiffres sont clairs : 59% des PME ont subi une cyberattaque en 2024, et 74% de ces incidents auraient pu être évités avec une formation adéquate. L'arrivée de l'IA générative a multiplié par dix les tentatives de phishing, rendant les attaques plus crédibles et plus difficiles à repérer. Face à cette réalité, la formation n'est plus une option, c'est une condition de la continuité d'activité.
Mais il ne s'agit pas d'ajouter une contrainte de plus à vos équipes. Il s'agit de leur donner les moyens de se protéger, et de protéger l'entreprise. Un programme bien conçu, progressif, adapté aux métiers et sans ton alarmiste, transforme la vulnérabilité en force collective. La question n'est plus de savoir si vous devez former vos équipes, mais comment le faire sans les perdre en chemin. La réponse tient en trois mots : progressivité, personnalisation, bienveillance.